一副耳机戴着听歌,声音却可能被几十米外的人还原出来。来自香港科技大学(广州)与香港理工大学的研究团队公布了一项安全研究成果,开发出一种名为 InjectEave 的电磁侧信道攻击技术。
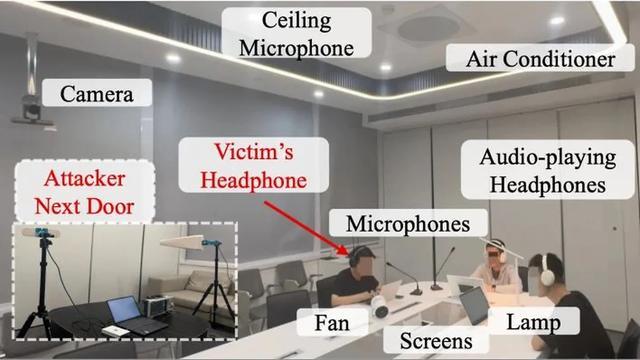
这项技术的特点在于它绕开了常规入侵路径:不破解蓝牙协议,不入侵手机,也不接触目标网络,却能从最远 30 米外恢复耳机播放的音频内容,甚至能隔墙完成窃听。相关论文已经登上 USENIX Security 2026 的议程。
做法与传统的被动接收不同。过去的研究多靠被动捕捉显示器、键盘等设备泄漏的微弱电磁信号,而音频信号频率较低、泄漏强度有限,在真实环境里很容易被噪声掩盖。InjectEave 改用主动干预策略:向目标设备发射 0 至 9 兆赫范围内的无线电信号,让信号进入设备内部,与放大器、模数转换器、电源转换器件以及开关 MOSFET 等非线性元件发生作用。
这些元件会把外部注入的信号与设备正在处理的音频信号混合,产生一种新的电磁辐射。攻击者再拿接收设备把这些调制过的信号抓下来,通过分析与解调把音频还原出来。
验证环节覆盖 11 款商用产品,品牌既有索尼、苹果、惠普与飞利浦,产品也涵盖有线与无线耳机,另外还测试了网络电话、智能风扇与智能灯具。结果是,多数设备在超过两米的距离上依然会受影响,不同产品的有效窃听距离通常落在 1 米至 6 米之间;在增加射频功率放大器之后,团队在 30 米外把耳机里的语音内容成功还原,并实现隔墙监听。
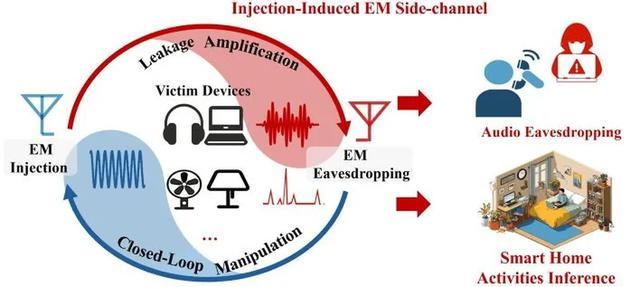
研究团队强调,这种攻击靠的是电子设备里模拟电路的物理特性,而不是软件漏洞,因此即使耳机通信本身加密,也无法阻止物理层面的信息泄漏。整套实验系统由软件定义无线电设备、天线、频谱分析仪与笔记本电脑组成,都是可以公开购买的产品。
研究人员同时提醒,30 米是在特定实验条件下取得的最佳结果,实际效果会受环境电磁噪声、目标硬件结构以及障碍物材质与接收系统性能的影响;玻璃、木材乃至部分混凝土墙体对攻击效果的影响有限,因此在普通办公室或酒店房间里隔墙拿到音频,在实验中是可行的。建议厂商从硬件侧加强防护,例如改进电路设计、加装电磁屏蔽、优化滤波系统,并减少非线性元件产生的信号混合。
文章与图片内容转载网络,如有侵权请联系平台删除

发表评论 取消回复